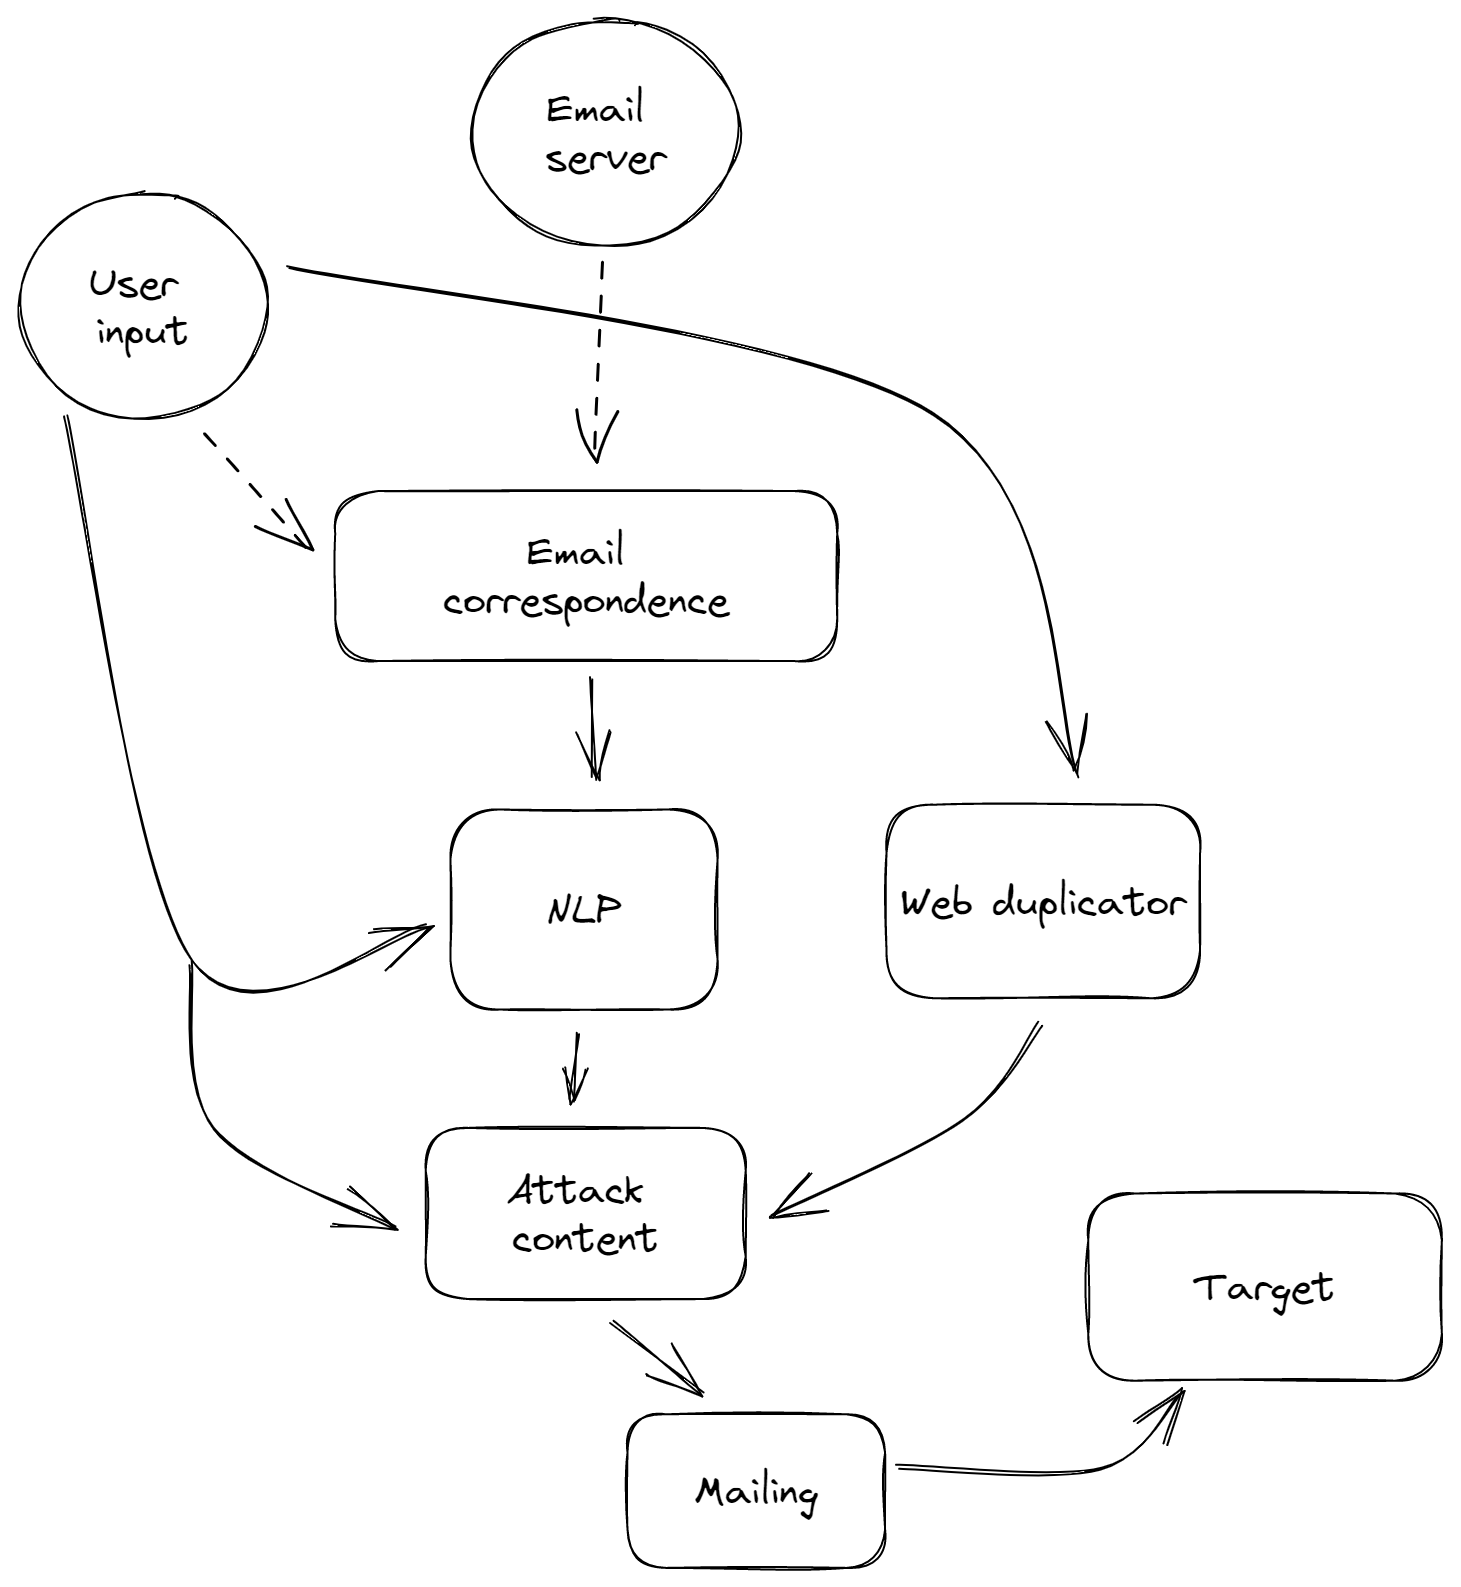
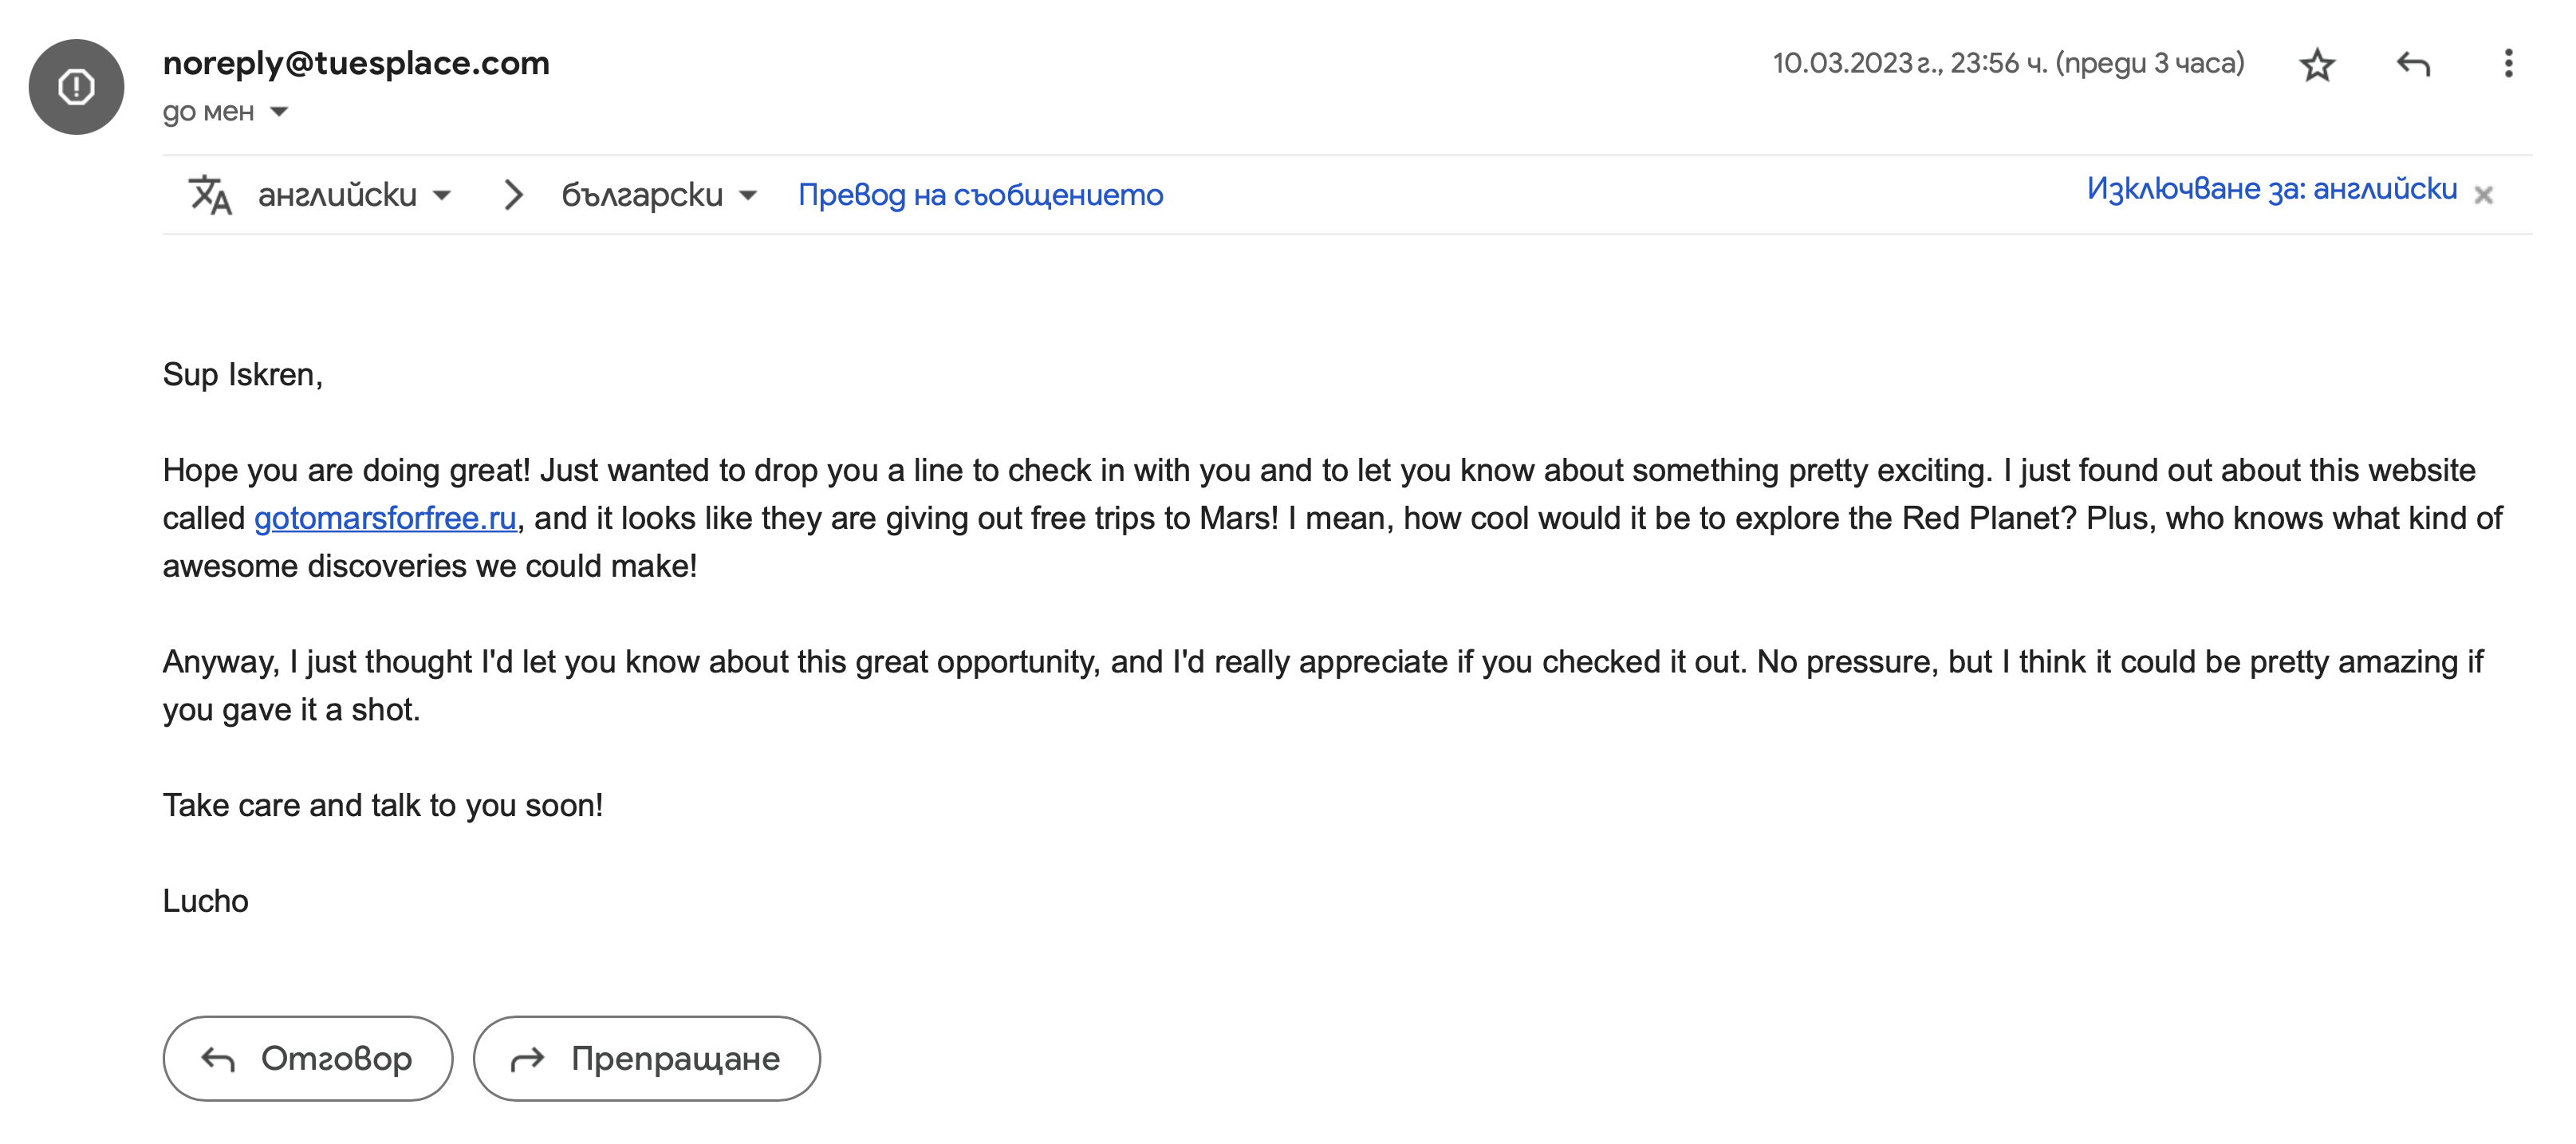
PhishMe е система за генериране на фишинг атаки (Phishing), вътрешно в дадена организация, използвайки модел за обработка на естествени езици. 🔐
-
Предоставя възможност за имитиране на речта на конкретни лица от организацията. Има конфигурация за различни нива на комуникация, както и на различни теми на разговор. Осъществява се посредством модел за обработка на естествени езици и анализ на предходна комуникация (Artificial intelligence). 🗣️
-
PhishMe включва дубликатор на статични и динамични уеб приложения с цел фалшификация на формуляри за събиране на данни, динамично редактиране и статистика за изпратените и успешните атаки. 🚥
-
Създаването и менажирането на атаки бива извършено през онлайн портала на PhishMe. Чрез него конкретна организация може да конфигурира и изпраща множество атаки към различни служители - както и да събере тези, които са въвели чувствителни данни във фалшивия сайт. Конфигурациите могат да включват различен стил на говорене, тема и т.н. 🖥️
Целта е вътрешна оценка на подготовката на служителите за справяне с phishing атаки с цел превенция на изтичане на конфиденциални данни, както и анализиране на нуждата от обучение.
/frontend/ Съдържа цялото React приложение, изградено чрез Ant Design библиотеката. То предоставя интерфейс за комуникация със сървърната част.
/backend/api/ Сървърна част, базирана на Nest.js. Отговаря за комуникацията с OpenAI сървиса, генериране на имейла, изпращането на имейли и автентикация.
/backend/scrape/ Код за дубикиране на страници за въвеждане на чувствителна информация. Базиран на Python, bs4, Selenium . Използват се като прикачен линк във фалшифицирания имейл.